


Salesforce1 Platform API サービスガイド
 j

No Results
Search Tips:
- Please consider misspellings
- Try different search keywords
ID およびデータのセキュリティを境界を越えて展開する
動機
最新の ID 管理ソリューションは従来の境界ベースの認証よりも多くのことに対応する必要があります。シンプルかつ信頼性の高い単一の方法で社内システム、クラウドベースのサービス、増加傾向にあるソーシャルおよびモバイルアプリケーションの認証を管理することが求められます。
戦略
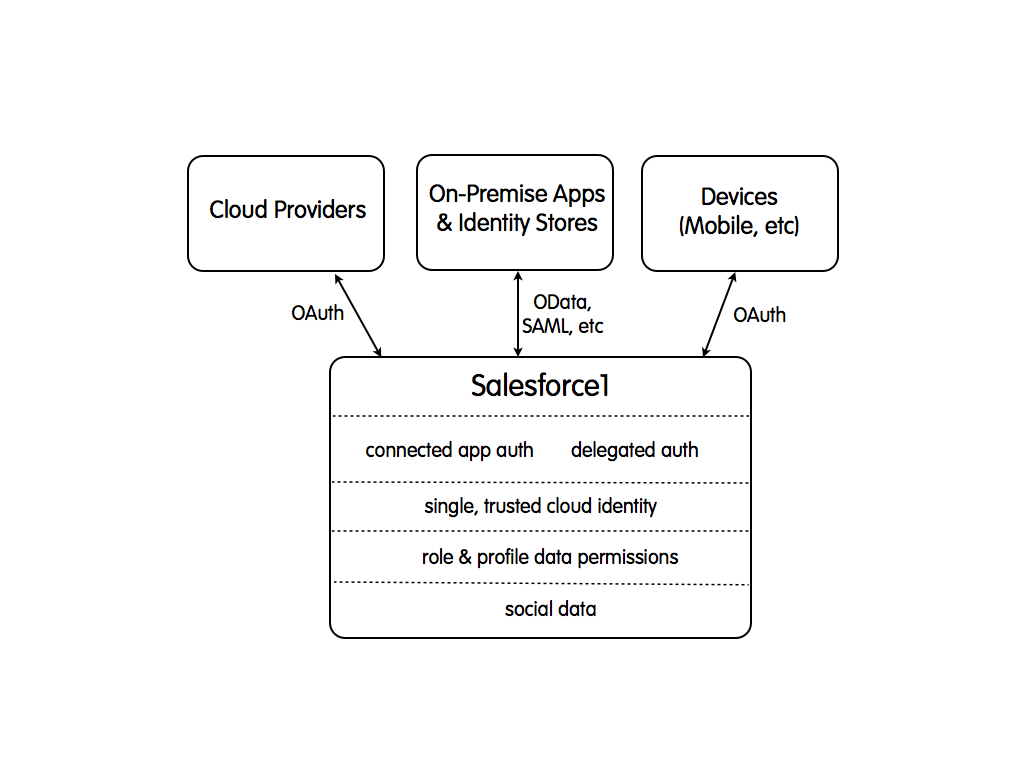
Salesforce1 では、SAML や代理認証などの標準を使用して社内システムに接続できます。これにより、組織は既存の ID ストアを柔軟に活用し、クラウドへと拡張することができます。クラウドベースアプリケーションおよびカスタムモバイルアプリケーションでは、OAuth2 が安全にアプリケーションを認証および承認するための主要なメカニズムになっています。Salesforce1 には、堅牢な接続アプリケーションモデルが用意されており、システム管理者がアプリケーション単位で権限を宣言して定義できます。
Salesforce1 の強力なロール機能とプロファイル機能を組み合わせることで、システム管理者は、ユーザが社内の認証トークンを使用して接続する場合でも、地球の裏側のモバイルデバイス上で実行されている接続アプリケーション経由で接続する場合でも、どのレコードにどのユーザまたはユーザグループがアクセスできるかを制御できます。
開発開始
まず、アプリケーションに必要なデータから開始します。データの内容、データのソース、およびデータにアクセスできるユーザを定義します。データ要件を明確に理解できたら、ユーザ ID のソースを計画します。組織に既存の ActiveDirectory 実装がありますか? シングルサインオンは重要ですか? 外部アプリケーションを Salesforce1 に接続する予定がありますか?